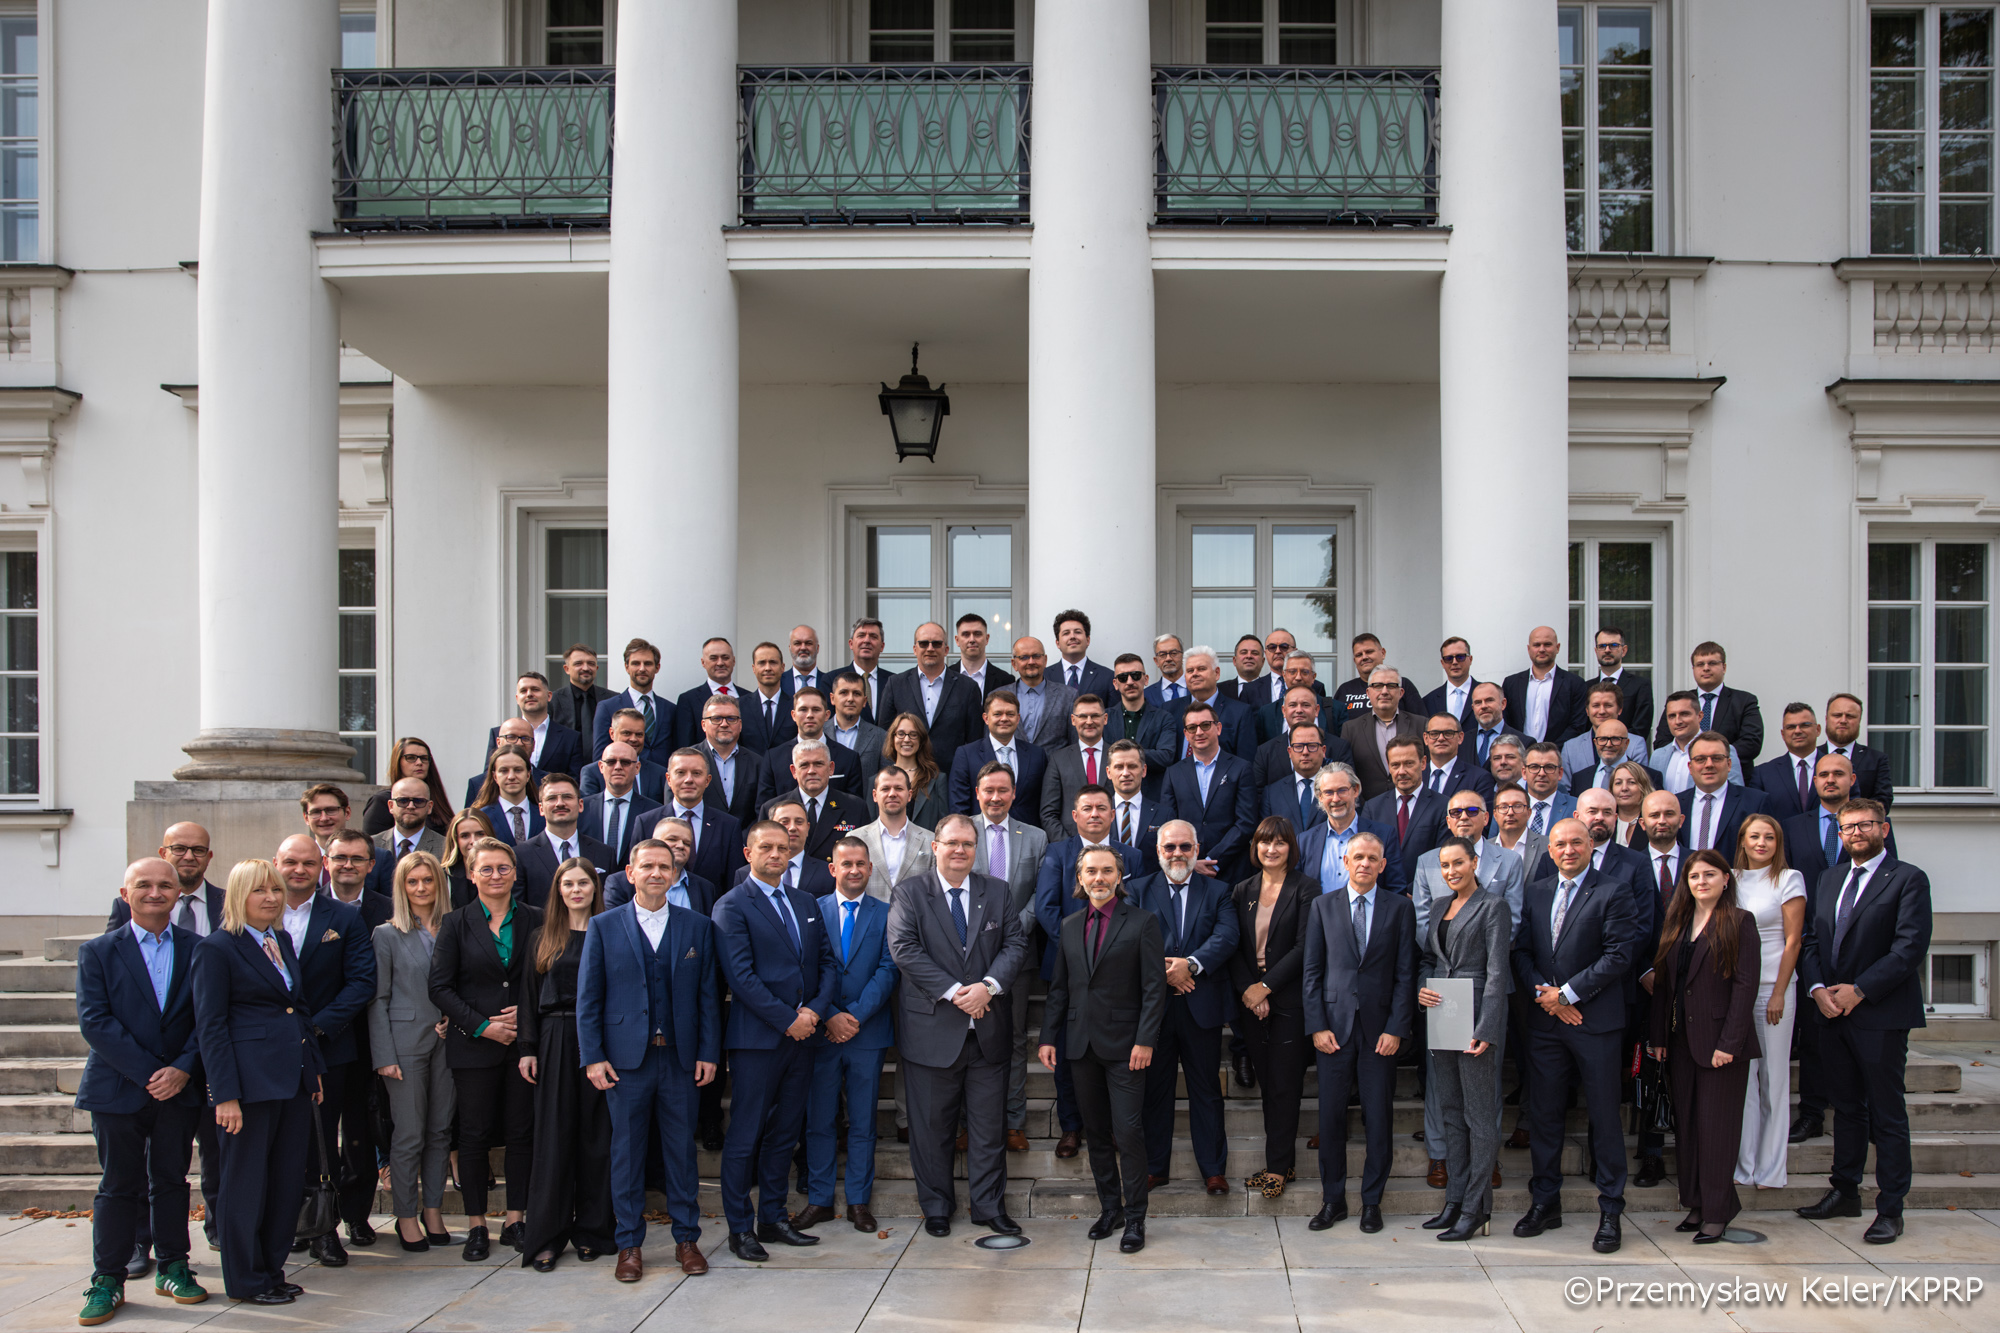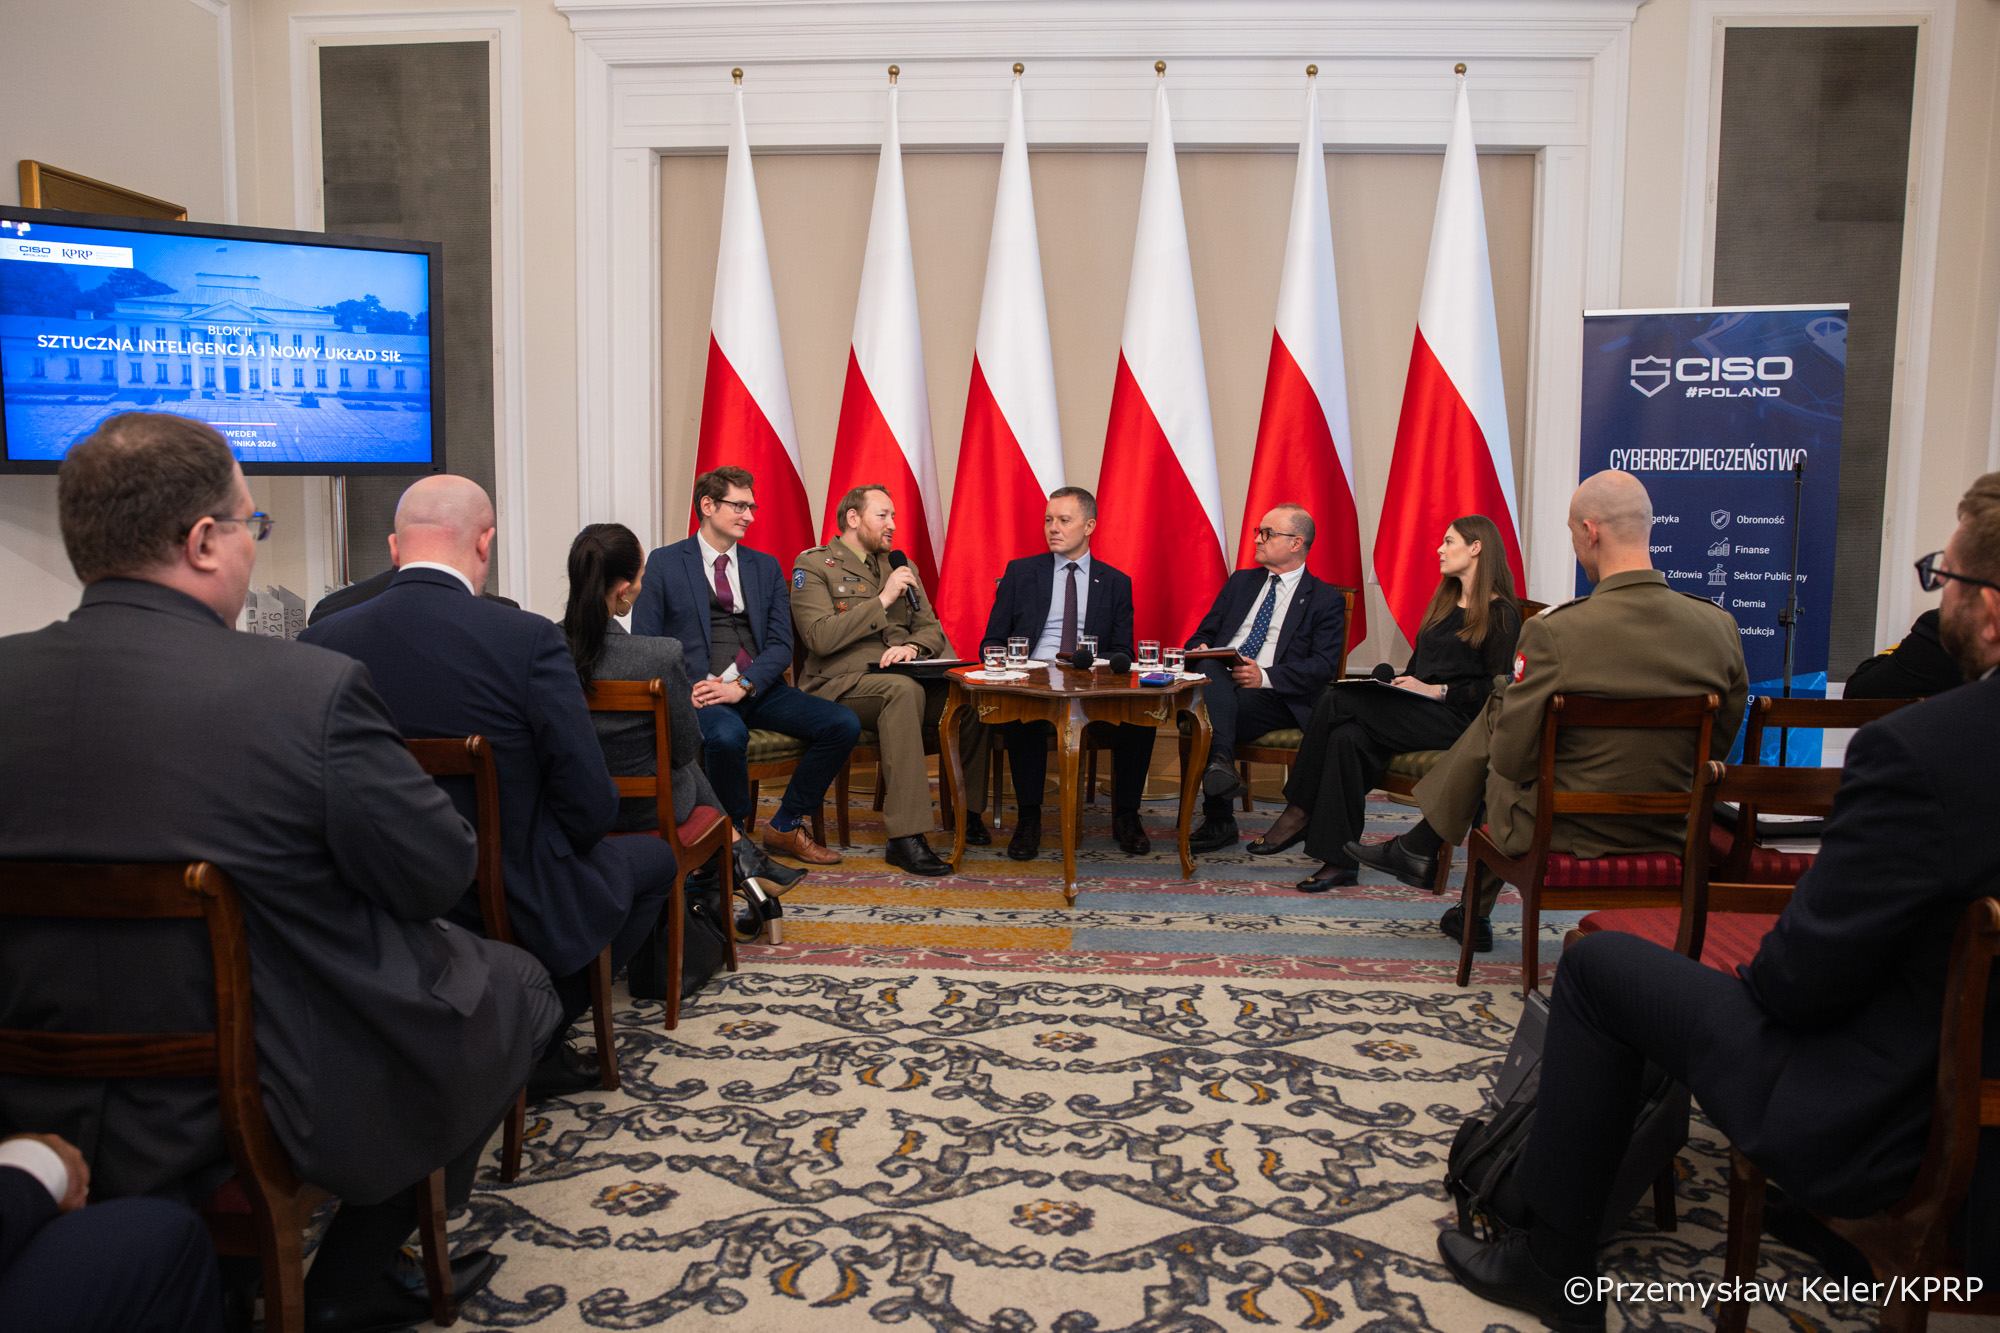
General Assembly 2026 CISO #Poland w Belwederze
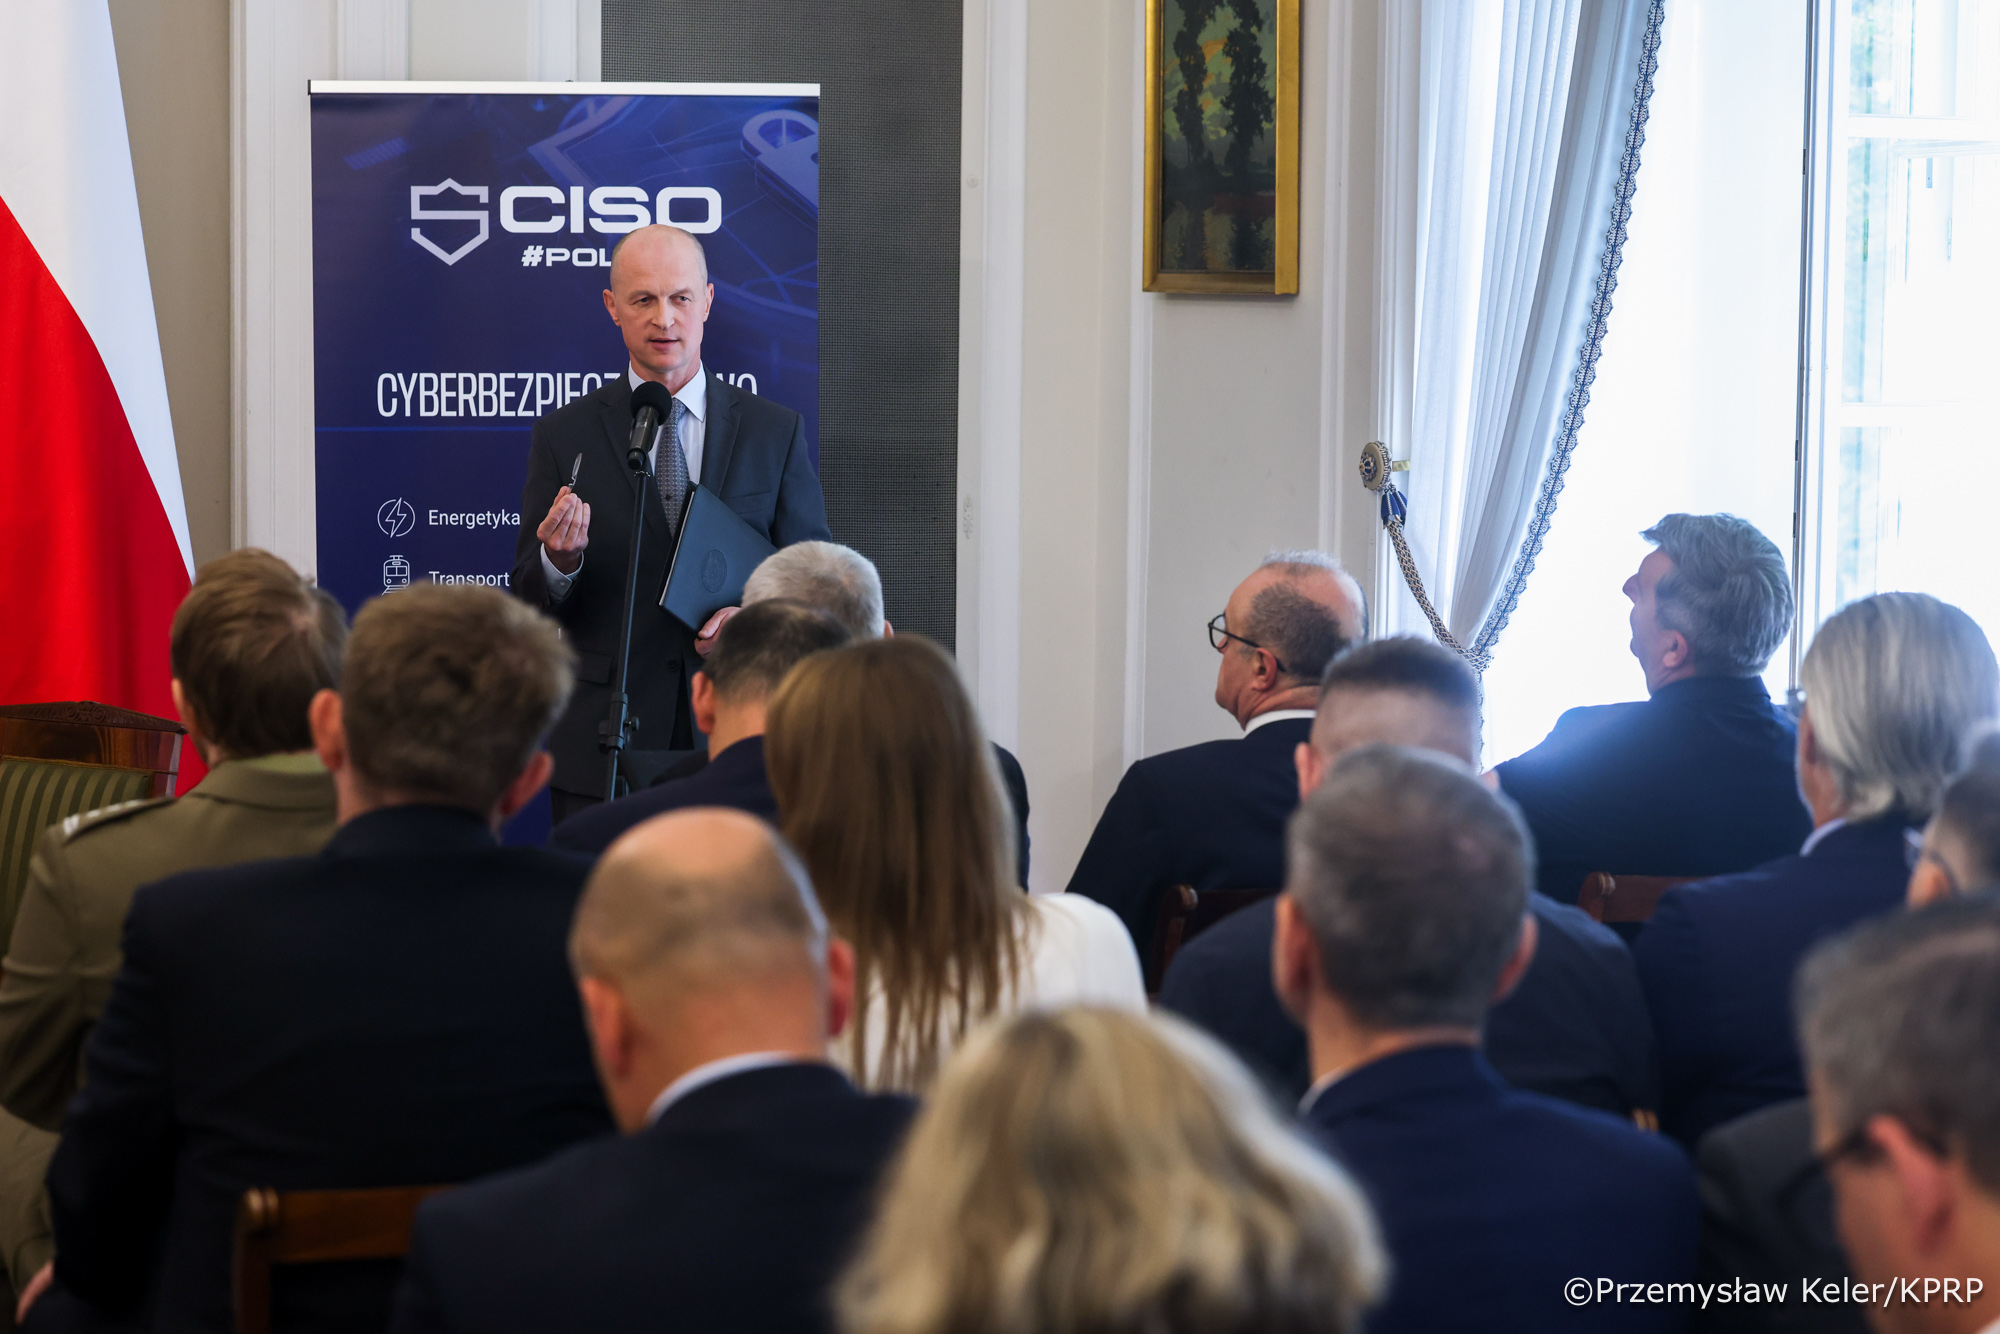
W przełomowej dla świata epoce sztucznej inteligencji, informacja sama w sobie nie jest już Świętym Graalem. Dużo ważniejsza, z punktu widzenia bezpieczeństwa państwa, biznesu oraz społeczeństwa, jest jej kompleksowa ochrona – mówi gen. bryg. rez. Andrzej Kowalski, zastępca szefa BBN. – Celem przeciwnika nie zawsze musi być wyłączenie naszych systemów. Może nim być skłonienie nas, byśmy przy sprawnych systemach podjęli błędne decyzje. Odpowiednio stymulując przekaz, prowokuje nas do działania, lub jego zaprzestania.
Gen. bryg. rez. Andrzej Kowalski wziął udział w General Assembly 2026 CISO #Poland – dorocznym spotkaniu plenarnym szefów cyberbezpieczeństwa (CISO) w Polsce. W swoim wystąpieniu specjalnym, inaugurującym wydarzenie, podkreślał wagę odporności państwa – czyli zdolności przyjęcia uderzenia, ograniczenia jego skutków i dalszego działania. Takie podejście ma również wymiar sojusznicy. NATO wskazuje trzy podstawowe funkcje przygotowania cywilnego: ciągłość działania władz, utrzymanie niezbędnych usług dla ludności i cywilne wsparcie operacji wojskowych. Administracja, energetyka, telekomunikacja, czy transport nie są zatem jedynie otoczeniem obronności. Stanowią jej niezbędne zaplecze.
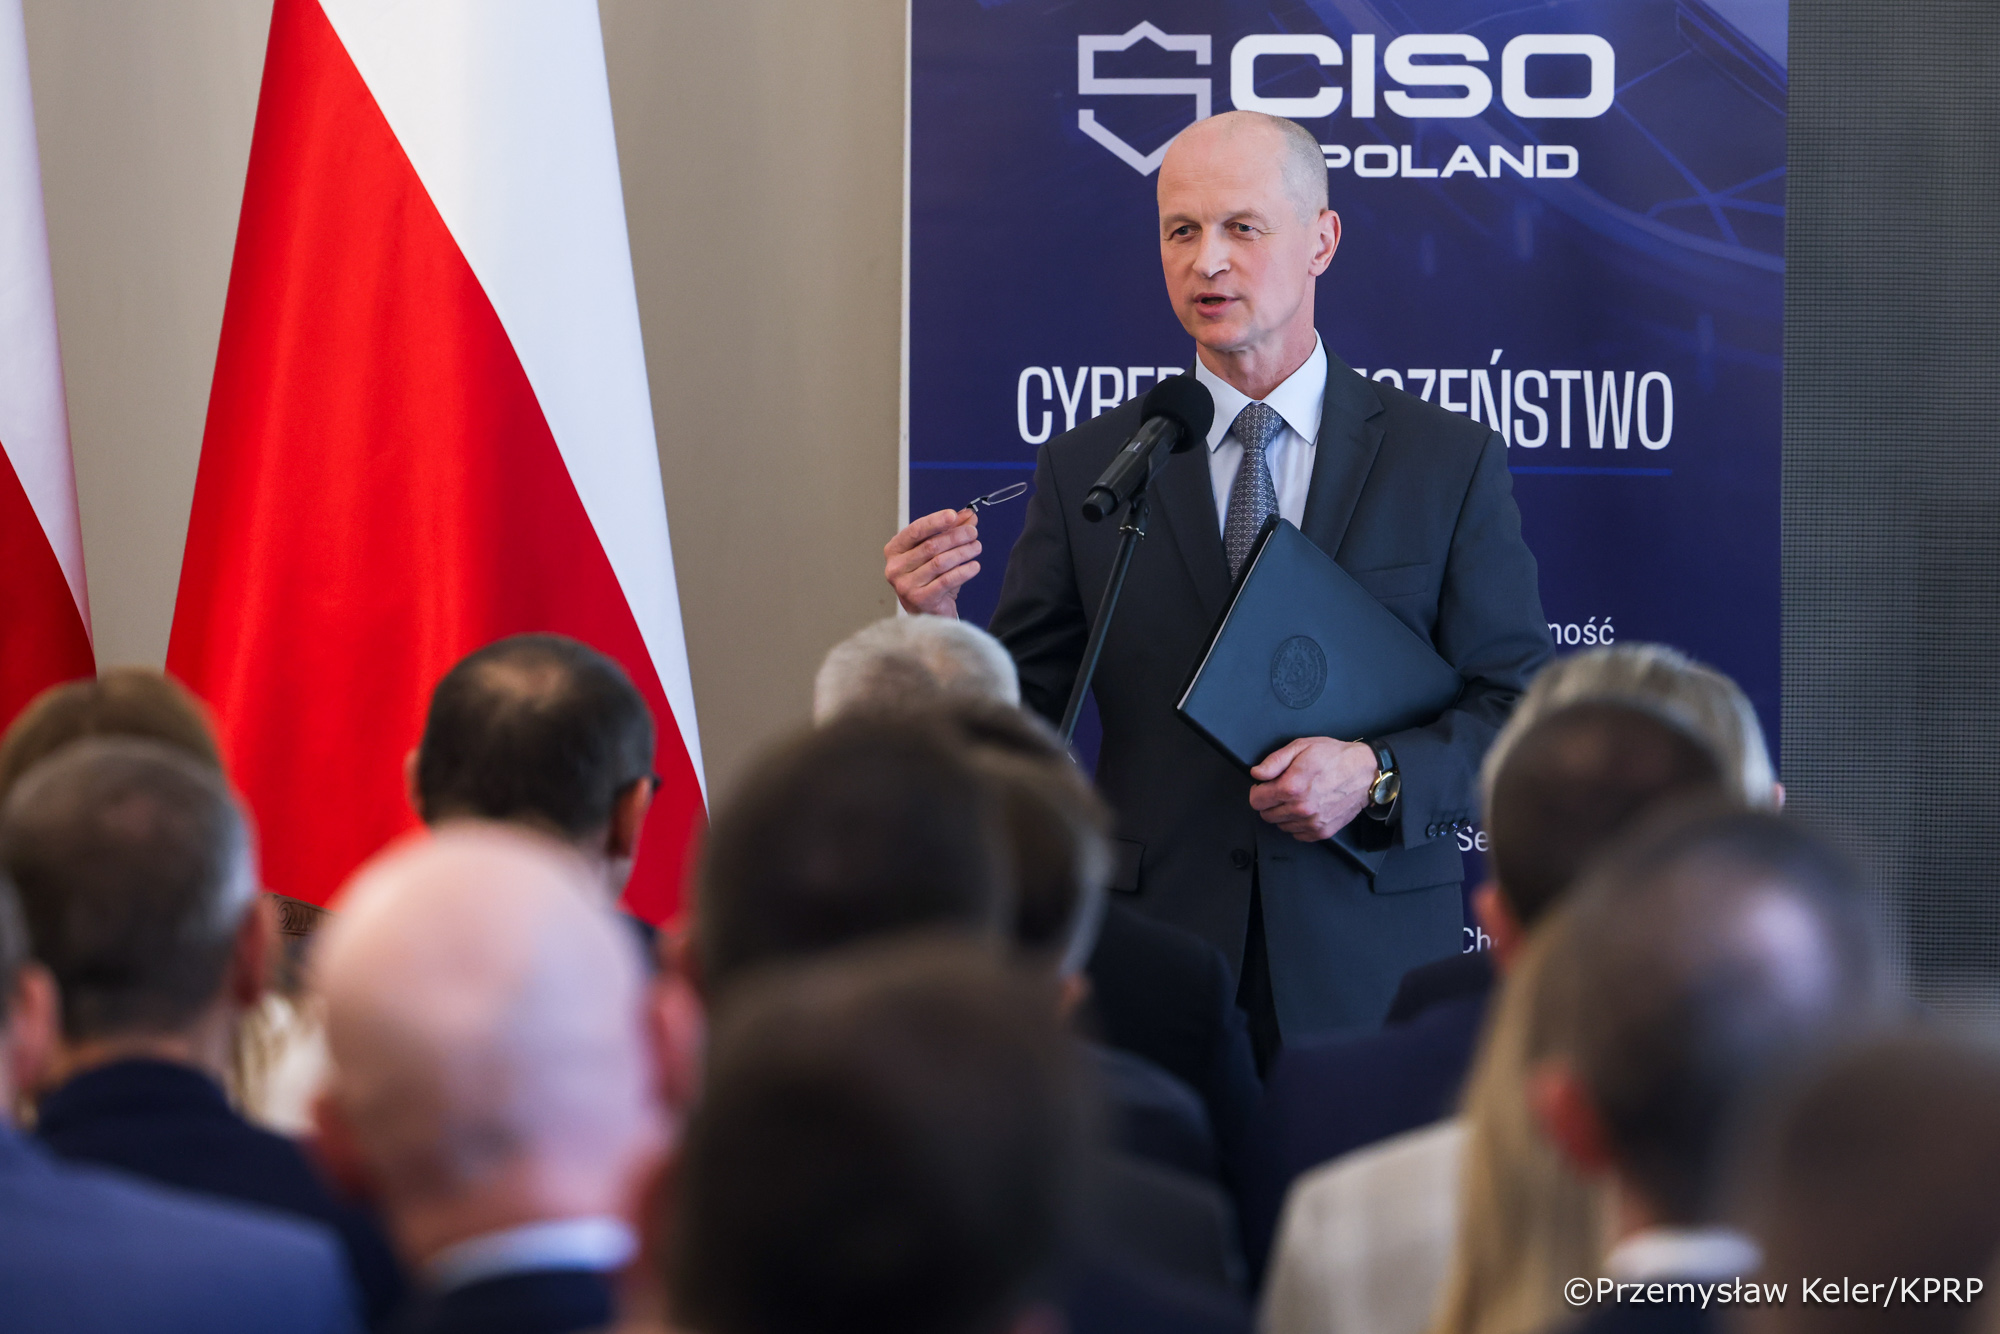
Czołg potrzebuje paliwa. Dowództwo potrzebuje łączności. Przemieszczenie wojsk potrzebuje transportu. Obywatel potrzebuje informacji, której może zaufać. A kierownictwo państwa potrzebuje pewności, że jego decyzje zostaną wykonane. Cyberbezpieczeństwo znajduje się w samym środku tych zależności – gen. bryg. rez. Andrzej Kowalski.
Na obecnym etapie, w bardzo wymagającym środowisku międzynarodowym, musimy wyjść poza ramy wąskiego myślenia. – Potrzebujemy odejścia od myślenia wyłącznie resortowego. Przeciwnik nie będzie respektować granic między ministerstwami, regulatorami, operatorami infrastruktury, czy przedsiębiorstwami. Nasze przygotowanie również nie może zatrzymywać się na tych granicach – mówił generał Kowalski.
Rola CIO, CTO, CISO i CFO
W tym miejscu pojawia się rola specjalistów odpowiedzialnych za obszar informacji, technologii, cyberbezpieczeństwa oraz ich finansowania.
W proponowanym modelu odpowiedzialności CIO i CTO odpowiadają za rozwój i działanie środowiska informacyjnego oraz technologicznego. CISO przedstawia ocenę bezpieczeństwa, ryzyka i gotowości do reagowania. CFO pomaga zapewnić finansowanie adekwatne do priorytetów. Natomiast zarząd odpowiada za decyzję, jakie ryzyko organizacja przyjmuje i jakie zdolności musi utrzymać.
Nie chodzi o rywalizację stanowisk. Chodzi o to, żeby głos osoby odpowiedzialnej za bezpieczeństwo docierał do poziomu, na którym podejmowane są decyzje – gen. bryg. rez. Andrzej Kowalski.
* * *
Organizatorami General Assembly 2026 CISO #Poland są Kancelaria Prezydenta Rzeczypospolitej Polskiej oraz Fundacja CISO #Poland. Konferencja odbyła się 8 października 2026 roku w Belwederze.